
最終更新:2026年8月31日
moomoo証券株式会社(以下、「moomoo証券」、「当社」といいます。)はお客様に安全な取引環境を提供し、お客様の大切な財産と個人情報を保護するため、様々なセキュリティ対策を講じております。本ポリシーはお客様に安心してお取引いただけるように当社の取り組みをご説明し、またフィッシング詐欺、不正アクセスやアカウントの乗っ取りなどによる被害を防ぐべく、有益なセキュリティ対策及びアドバイスをお客様のご参考に提供いたします。
2022年10月27日 公表
一、情報セキュリティ管理体制及びISO27001認証
1. 情報セキュリティ管理体制
当社は、情報資産の機密性、完全性及び可用性を確保し、情報セキュリティリスクを適切に管理するため、自主的に情報セキュリティマネジメントシステム(ISMS)を構築・運用しています。また、PDCA(Plan-Do-Check-Act)サイクルに基づき、管理体制及び各種セキュリティ対策を継続的に見直し、改善することにより、安全性及び信頼性の向上並びに情報セキュリティ事故の未然防止に努めています。
2. ISO/IEC 27001認証
当社は、Futu Securities International (Hong Kong) Limitedが取得している「ISO/IEC 27001:2022」認証において、認証対象拠点に含まれています。
当社に適用される認証範囲は、日本における第一種及び第二種金融商品取引業、投資助言・代理業並びに投資運用業です。
認証規格:ISO/IEC 27001:2022
認証登録番号:262990-2018-AIS-RGC-UKAS
有効期間:2024年7月4日から2027年7月3日まで
二、moomoo証券のセキュリティ対策
1. FIDO2(FastIDentityOnline2)パスキーの導入
お客様に対する本人確認を強化し、フィッシング詐欺や不正アクセスからお客様を保護するため、当社は、ログイン、出金及び出金先金融機関口座の登録・変更において、FIDO2パスキーによる認証を導入しています。
FIDO2パスキーは、お客様の登録済み端末の暗号技術を用いた認証方式です。認証の際には、顔認証など端末に搭載された本人確認機能を利用しますが、認証の要となる秘密鍵(パスキー)は端末内に安全に保管されます。
これにより、円滑なログイン体験を維持しながら、アカウントの安全性を高めることを目的としています。
2. SMS共通番号によるフィッシング詐欺対策
当社は、フィッシング詐欺対策として、当社から送信するSMSに共通番号「00055473」及び「0005950231」を使用しています。SMSを受信した際は、送信元番号をご確認ください。
3. デバイス認証
当社はお客様がログインする時にデバイス認証を行います。
「デバイス認証」とは、新しい端末でログインしようとする際には、既にご利用中の端末で当該ログインを承認しない限り、新しい端末でのログインができない仕組みです。
FIDO2パスキー認証では、お客様は、登録済みの携帯電話番号によるワンタイムパスワード(OTP)認証等が完了した後に、当該端末におけるパスキーを登録できます。
新しい端末を使用する場合、アクセスを許可する前に、お客様ご本人であることを確認し、当該端末を信頼できる端末として確認するため、追加の認証が必要となります。その一環として、ログイン試行が正当なものであることを確認するため、既存端末と新しい端末のIPアドレスまたは位置情報を照合する場合があります。
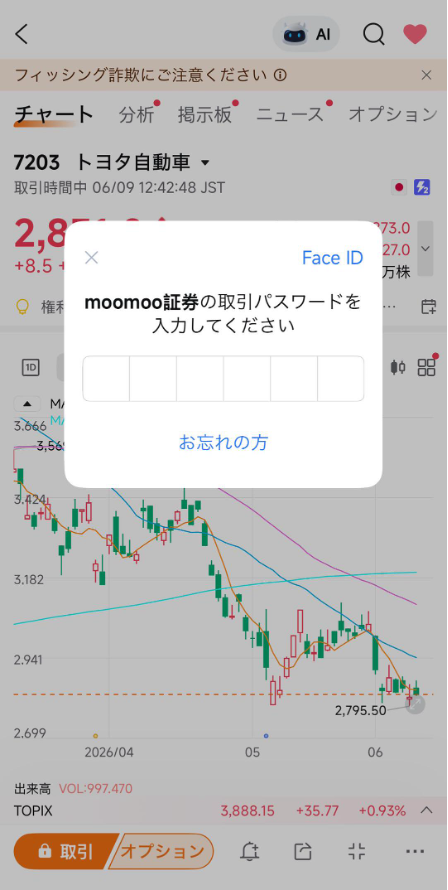
また、お客様の大事な資産を守るために、お取引時に取引パスワードの要求を設けておりますが、加えて多要素認証として顔認証や指紋認証の設定もログイン時及びお取引時にご設定いただけます。
4. 暗号化通信 (TLS)
当社はお客様の情報をTLSによる暗号化通信を使用しております。TLSは、インターネット上で交わされるデータが第三者に知られないように暗号化する規格であり、そのセキュリティレベルは従来のSSLより高いと知られています。お客様がログイン後、当社とやり取りするにあたって、当該暗号化通信技術を用いることにより、お客様の情報が第三者の目に触れることはありません。
5. サーバーやシステムの管理体制
当社は、複数の管理措置を講じた上で、お客様のデータを当社サーバー上で適切に管理・保護しています。当社は24時間監視システムを含む充実したサポート体制を整備しており、万が一サーバーや回線の障害が起こった際にも注文執行が滞ることがないようにしております。また、当社はカスタマーサービスセンターにおいてオペレーターを配置し、手厚いサポート体制を整えております。

6. ログインの失敗と自動アカウントロック
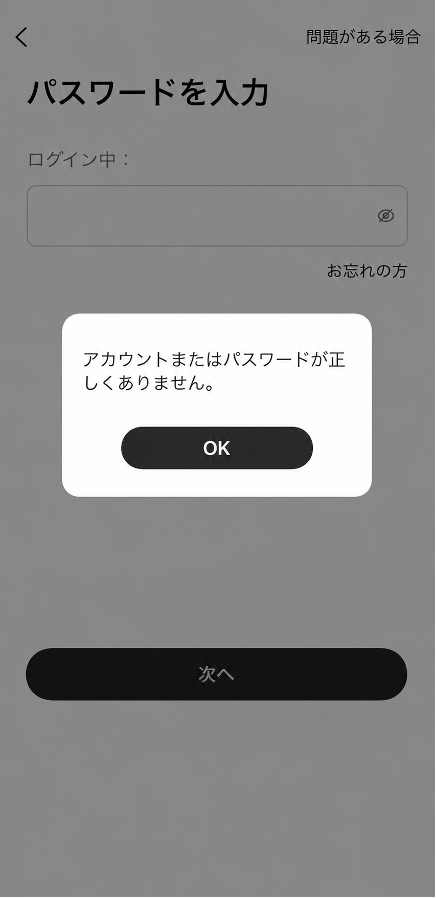
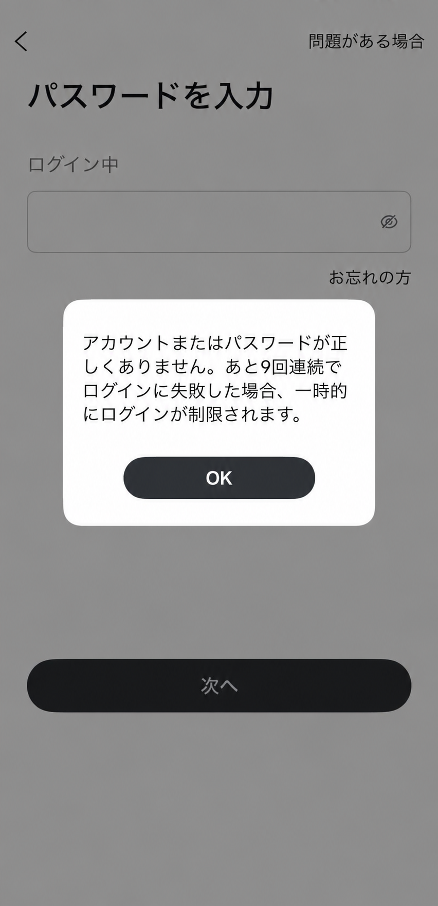
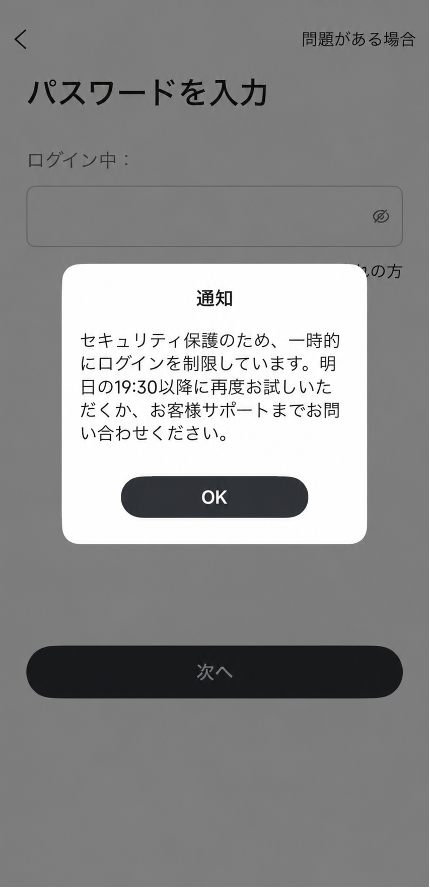
当社のアプリはログイン失敗処理機能を備えております。お客様がログインする際に同じアカウントで十回連続失敗した場合には、一定時間をおいてから再度ログインすることができます。
7. 自動ログアウト機能
当社のアプリは自動ログアウト機能を備えております。アプリを起動するとき、又は一定時間以上バックグラウンドに切り替えたときは、原則として再度ログインいただく必要があります。
8. 出金時の二要素認証
出金する際には、取引パスワード、登録済みの携帯電話番号によるワンタイムパスワード(OTP)認証、銀行名義の一致確認をセキュリティ対策として講じています。また、出金した際にはアプリ内通知を受け取ることが可能です。
9. 顧客情報のマスキング表示機能
お客様情報を保護するため、資産総額等の機微情報が初期状態でマスキング表示されるよう設定できます。マスキング表示機能がオンの場合、お客様がパスワード等による認証を正常に完了した後にのみ、平文の情報が表示されます。
三、セキュリティ対策のお願い
1. パスワードに関するご注意
(1) パスワードを他人と共有しないでください。当社のスタッフが、いかなる場合であってもお客様のパスワードをお尋ねすることはありません。万が一の場合の被害拡大を防止する観点から、他のウェブサービスや金融機関で設定しているパスワードの使い回し(流用)はお控えください。
(2) パスワードは他人から推測されにくいものを設定してください。「ログインパスワード」及び「取引パスワード」は変えることができます。
● 安全なパスワード作成のヒント
◆ 8~20桁のパスワードをご利用ください。(※)
※ ご利用にあたっては「半角大文字、半角小文字、数字、句読点その四種類のうち三種類以上を含む8~20桁のパスワード」が必要です。なお、可能な限り下記の安全要件を満たすことも強く推奨します。
● 推測されやすいパスワードの例
◆ 「お客様番号(moomooID)」と同一もしくはそれらを含む文字列、同一文字列の繰り返し
(例)「5555555」「ccccccc」
◆ 数字やアルファベットの昇順や降順
(例)「123456」「abcdef」「987654」
◆ 生年月日、電話番号、住所(丁・番地・号)、自動車登録番号から推測されやすいもの
(例)2010年1月1日生まれの場合は「20100101」「201001」「100101」「201011」
◆ お客様ご自身、またはお知り合い(仲間、友達、ペット、有名人など)の名前、或いはニックネームをパスワードの一部にする
◆ その他の「パスワード」に用いられるもの
(例)メールアドレスの @ より前の文字列
(3) インターネットカフェなどの不特定多数の方が利用する環境では、不正ソフトなどによりパスワードを盗み出される危険性があります。ご利用については十分にご注意ください。
(4) 安全ではない書面形式でパスワードを保管しないでください。
(5) パソコンのメモ帳などファイルへの保存や、フラッシュメモリなど記憶媒体への保存は行わないでください。スパイウェアにより盗み出される恐れがあります。
(6) 以下のように不正アクセスが疑われる場合は、速やかに当社カスタマーサービスにご連絡ください。
● ログインしたところ、覚えがない日時にログインしていた記録がある
● 何もしていないのに「情報変更完了」「新規申込ありがとうございます」などの通知が届いた
● アプリに登録していた情報が、知らない間に変更されている
● 利用に覚えのない取引の記録がある
(7) パスワード情報が漏洩した疑いがある場合は、直ちにパスワードをご変更ください。
2. 不審なリンクへの注意
メールやSMS等に記載されたリンクを開く際は十分ご注意ください。送信元に当社名やそれに酷似した表記、関連を装う文言が表示されていても、アドレスが偽装されている可能性があるため、不審なリンクは絶対にクリックしないでください。不正なリンクは、フィッシング詐欺やマルウェア感染につながるおそれがあります。
3. ウイルス対策ソフトの導入
お客様のPC環境を保護する上でもっとも大切なことの一つとして、最新バージョンのウイルス対策ソフトをインストールすることがあげられます。インターネットの普及が進展すると同時に、コンピュータ・ウイルスによる被害は年々増加しており、ウイルスによってお客様のPC環境が破壊される可能性も少なくありません。ウイルスに感染されることにより、ハードディスク内に保存されている大切なデータが消えてしまったり、お客様が知らないうちに第三者に勝手にメールを送ってしまうなど、さまざまな問題が生じる可能性があります。お客様がパスワードや個人情報をPC上に保存されている場合、ウイルスによりそのような情報が外部に流出する可能性も大きいものと思われます。そのためにも最新版のウイルス対策ソフトをインストールし、そのソフトを常にアップデートしていただくことを当社では推奨しております。
4. オペレーディングシステムのアップデート
オペレーティングシステム(OS)のバグ修正後モジュールは定期的にOSベンダーより提供されております。常にOSのセキュリティに関するバグの修正、アップデートを心がけていただければ安心できる環境で当社のアプリをご利用いただけます。
5. ログイン入力時のスパイウェア対策
当社はお客様がセキュリティソフトウェアを使用することを推奨します。セキュリティキーボードのご利用によって、お客様がアプリへログインする際の「ユーザーネーム」や「パスワード」をパソコンのキーボード入力ではなく、マウス操作だけで入力することができるようになります。キーボードの入力情報を記録しパスワードなどを盗用するスパイウェアへの対策として有効です。
6. ログイン履歴のご確認
当社はお客様口座へのログイン履歴を表示するページを提供します。ログイン日時・その他のログイン情報を確認することで、不審なアクセスがないかをお客様ご自身で確認ができます。ログイン履歴検索サービス・ログイン通知メールサービスに関するご注意事項:
● 過去6ヵ月より前の履歴は確認できません。
● ログイン履歴の表示/非表示の切り替えはできません。
● ログイン履歴は削除できません。
● ログイン通知メールは登録メールアドレスのうち一つのみ配信可能です。
● 当社提供アプリによる自動ログイン機能をご利用のお客様は、自動ログインが行われる度に、ログイン履歴へ追加されます。

7. 高度な認証技術を保証するブラウザの利用
最新で高度な認証技術を用いたブラウザ(例えば、 Microsofut Edge®、Safari®、Mozilla Firefox®、Google Chrome® など)はお客様の個人情報を保護します。お客様がこれらのブラウザをご使用の際には、最新バージョンにご更新いただくことも、セキュリティの強化につながります。
※Microsoft Edge®、Safari®、Mozilla Firefox®、Google Chrome®は、当該商標の権利を有する各社の米国およびその他の国における商標または登録商標です。
※上記セキュリティ対策は安全性の向上を目的とした一般的なガイダンスであり、その正確性、有用性、動作の安定性を保証するものではありません。また、全ての対策を講じた場合でも、不正アクセスやトラブル等のリスクを完全に排除できるものではなく、万が一発生した損害について当社は一切の責任を負いません。